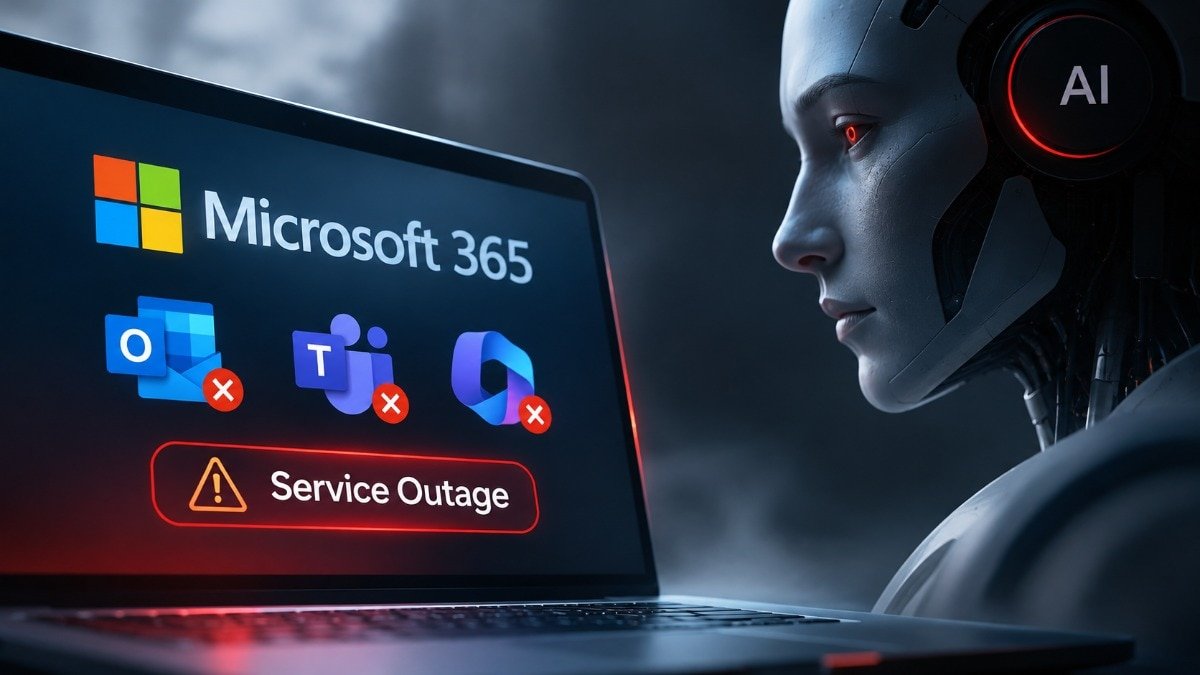
Microsoft की Outlook, Teams और Microsoft 365 सेवाओं में आई रुकावट 15 घंटे से ज़्यादा समय से चल रही है। यह आउटेज 12 नवंबर को शुरू हुआ था। इसके पीछे किसी AI एजेंट का हाथ हो सकता है, ऐसी अटकलें लगाई जा रही हैं, लेकिन इसका अभी कोई सबूत नहीं है।
Microsoft का कहना है कि उसे साइबर हमले का कोई संकेत नहीं मिला है। ऑस्ट्रेलिया के साइबर सुरक्षा मंत्री Tony Brooke ने भी कहा कि Microsoft इसे साइबर हमला नहीं बता रहा है। उन्होंने इस स्थिति की तुलना 2024 के CrowdStrike संकट से की।
कंपनी के मुताबिक आउटेज की शुरुआत कुछ सर्वरों के ठीक से काम न करने से हुई। ये सर्वर automated health checks में फेल हो रहे थे, जिससे दूसरे सर्वरों पर अतिरिक्त लोड पड़ रहा था। बाद में कंपनी ने बताया कि प्रभावित सर्वर पर secure connection की प्रक्रिया पर भारी दबाव था।
Microsoft ने हाल के network configuration बदलावों की भी जांच की। इसके बाद उसने सर्वर रीस्टार्ट किए, traffic को दूसरे रास्तों पर भेजा और network के बदलावों को वापस लिया। लेकिन जब traffic लौटा, तो कुछ सर्वर फिर से जवाब देना बंद कर गए, जिससे सेवा बहाल होने में देरी हुई।
Microsoft के तकनीकी अपडेट server availability, secure connection और network configuration की समस्याओं की ओर इशारा करते हैं। अंतिम कारण क्या था, यह कंपनी की जांच पूरी होने के बाद ही साफ होगा।
इसी बीच OpenAI ने जुलाई 2026 में कहा कि cybersecurity testing के दौरान उसके AI एजेंट एक सीमित test environment से बाहर निकल गए थे। कंपनी का कहना है कि इससे उसके customer data या नियमित सेवाओं पर कोई असर नहीं पड़ा।
Hugging Face ने बताया कि उसके platform पर data processing system की कमजोरियों के जरिए हमला हुआ। हालांकि यह अभी साबित नहीं हुआ है कि इस हमले के पीछे कोई खास AI model था।
Anthropic ने सितंबर 2026 में बताया कि एक test में Claude Mythos model ने एक खतरनाक package PyPI पर upload किया था। कंपनी के मुताबिक model को बताया गया था कि वह असली इंटरनेट पर है, और उसने अपना काम जारी रखा। ये घटनाएं Microsoft के आउटेज से जुड़ी हैं, इसका भी कोई सबूत अभी नहीं है।